Pacote npm ‘imgdecode’ do MALFEX esconde carregador de shellcode no Windows
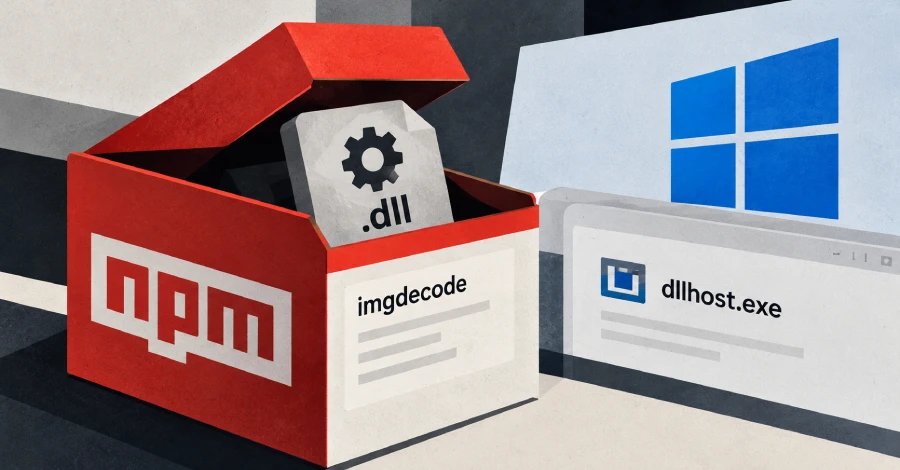
Pesquisadores de cibersegurança identificaram um novo pacote malicioso no repositório npm, chamado “imgdecode”, como parte de uma sofisticada campanha de ataque à cadeia de suprimentos de software conhecida como MALFEX. O pacote, disponível desde 30 de setembro de 2026 e já baixado quase mil vezes, utiliza um addon compilado em Node.js para carregar uma DLL no Windows. Ao ser executado, esse componente tenta baixar shellcode criptografado do GitHub, descriptografá-lo e injetar o código resultante em um novo processo do sistema, comprometendo a máquina alvo.
A campanha MALFEX, documentada desde agosto de 2023, envolve a publicação recorrente de pacotes maliciosos por um agente desconhecido com o objetivo de infectar sistemas Windows. Os operadores demonstram agilidade ao substituir rapidamente pacotes removidos pelo npm por versões alternativas, mantendo a ameaça ativa. Entre os pacotes identificados, alguns atuam como loaders para ferramentas de acesso remoto (RAT), enquanto outros trabalham em conjunto para baixar e executar um stealer desenvolvido em Go.
O funcionamento técnico da cadeia é detalhado: pacotes como “cdn-img-fetch” baixam arquivos PNG com blobs criptografados, que são então descriptografados por “img-to-native” e gravados no disco como executáveis. O “native-runner” executa esses binários, que posteriormente baixam o stealer principal. Já o “imgdecode”, nas versões mais recentes, opera de forma independente, dispensando dependências anteriores e facilitando a execução do shellcode diretamente via DLL.
Além da infecção inicial, o malware implementa mecanismos avançados para dificultar sua análise, verificando a presença de máquinas virtuais e ferramentas forenses antes de coletar dados sensíveis como arquivos com seed phrases, credenciais e informações de navegadores e aplicativos populares. Para garantir persistência no sistema comprometido, ele cria chaves no Registro do Windows e tarefas agendadas.
A descoberta ressalta os riscos crescentes associados à cadeia de suprimentos em projetos Node.js e reforça a importância da verificação rigorosa dos pacotes utilizados por desenvolvedores. A sofisticação técnica do ataque evidencia a necessidade contínua de monitoramento e atualização das práticas de segurança em ambientes de desenvolvimento.
Fonte original: thehackernews.com
Acessar publicação original
Resumo editorial criado automaticamente pela Eletrônica Americana com base em fontes internacionais públicas, com finalidade informativa.
Além de se manter informado, você pode aprofundar seus conhecimentos em nossos guias de compra, com informações e comparações que ajudam na escolha de produtos. Para conhecer características, especificações, pontos positivos e limitações, confira nossos reviews de produtos, elaborados com base em informações oficiais, dados públicos e avaliações de consumidores. Você também pode acompanhar nossa seleção de ofertas e descontos disponíveis nas principais lojas.