Hackers ligados à China usaram falha no BeyondTrust para invadir servidores de suporte remoto
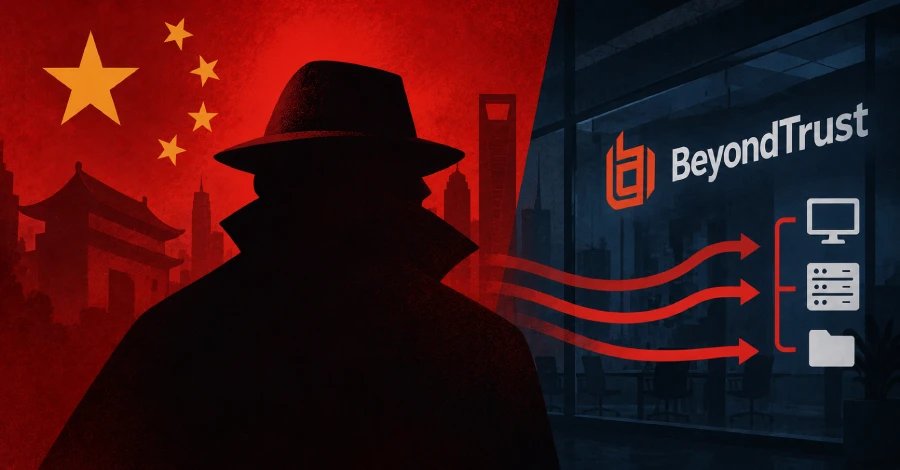
Um grupo de ciberespionagem conhecido como Armory Castle explorou uma vulnerabilidade crítica no BeyondTrust Remote Support, permitindo ataques direcionados a sistemas corporativos em agosto de 2026. A falha, identificada como CVE-2026-102764 e com pontuação CVSS de 9.3, envolvia validação inadequada da origem de mensagens em componentes internos do software, possibilitando que invasores remotos realizassem operações de arquivos nos dispositivos afetados.
O ataque foi inicialmente detectado em um único appliance self-hosted, mas levantou preocupações após a divulgação pública de explorações semelhantes em outros fornecedores de segurança. A BeyondTrust rapidamente lançou correções automáticas para clientes SaaS e orientou usuários de versões autogerenciadas a atualizarem manualmente para o patch BT26-05-RS, reforçando a necessidade de atualização para versões mais recentes.
Após comprometer o sistema, os invasores implantaram um web shell leve chamado SAWFLY, que permitia acesso remoto interativo e comunicação criptografada com servidores de comando e controle. Para dificultar a detecção, utilizaram VPNs comerciais e roteadores domésticos comprometidos, além de apagar registros de logs do sistema. O grupo também demonstrou profundo conhecimento técnico sobre o funcionamento interno do BeyondTrust, abusando de utilitários proprietários e alterando configurações críticas para obter controle total do dispositivo.
Entre as ações pós-exploração, destacam-se a obtenção de privilégios root, extração de credenciais armazenadas e movimentação lateral para outros sistemas conectados à rede corporativa. Os atacantes ainda implementaram um proxy personalizado chamado BARECLAW para tunelamento de tráfego, ampliando o alcance do ataque e facilitando a exfiltração de dados sensíveis.
Especialistas recomendam que qualquer appliance exposto à internet e executando versões vulneráveis durante o período do ataque seja considerado potencialmente comprometido até uma revisão completa. O caso destaca a sofisticação crescente dos grupos de ameaça persistente avançada (APT) e a importância da aplicação imediata de patches em ambientes críticos.
Fonte original: thehackernews.com
Acessar publicação original
Resumo editorial criado automaticamente pela Eletrônica Americana com base em fontes internacionais públicas, com finalidade informativa.
Além de se manter informado, você pode aprofundar seus conhecimentos em nossos guias de compra, com informações e comparações que ajudam na escolha de produtos. Para conhecer características, especificações, pontos positivos e limitações, confira nossos reviews de produtos, elaborados com base em informações oficiais, dados públicos e avaliações de consumidores. Você também pode acompanhar nossa seleção de ofertas e descontos disponíveis nas principais lojas.