Pacotes npm são usados para espalhar malware e desviar tráfego de IA
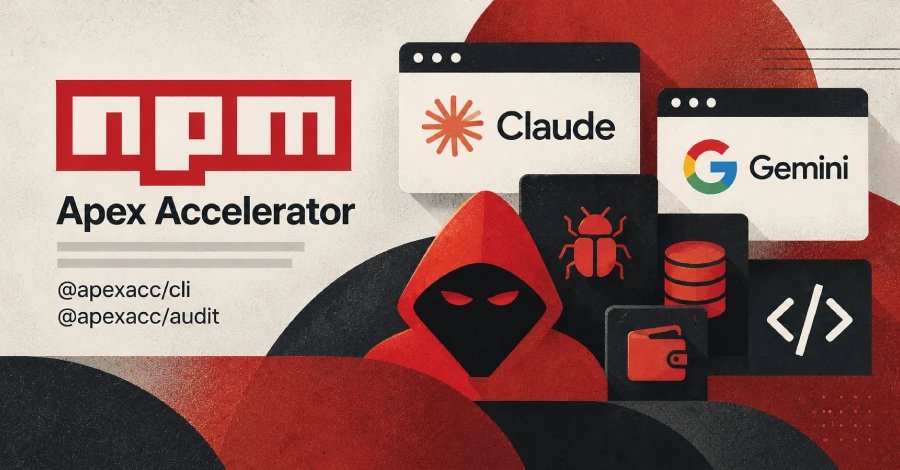
Pesquisadores de segurança identificaram uma campanha sofisticada que utiliza pacotes maliciosos no npm para instalar malware em sistemas Windows e macOS, sob o disfarce de ferramentas gratuitas de inteligência artificial e auditoria de segurança para projetos Web3. A operação, atribuída ao grupo chamado REF8801, se apresenta como o “Apex Accelerator”, um suposto acelerador de startups de criptomoedas, e oferece soluções como um “consultor de IA” e um scanner de segurança para contratos inteligentes.
Os pacotes, denominados @apexacc/cli e @apexacc/audit, prometiam funcionalidades avançadas, mas na prática entregavam backdoors e malwares especializados em roubo de informações. Após a instalação, nenhum dos softwares fornecia os recursos anunciados; em vez disso, executavam cargas maliciosas específicas para cada sistema operacional. No Windows, a cadeia de infecção envolvia múltiplos estágios com scripts PowerShell e binários que burlavam mecanismos de segurança, coletando dados sensíveis como credenciais, histórico de navegação e informações de carteiras digitais, tudo exfiltrado via Telegram.
No macOS, o ataque começava com a execução remota de scripts bash que baixavam um dropper do backdoor CloudSyncD. Este componente simulava uma solicitação legítima para obter a senha do usuário e, com privilégios elevados, coletava informações detalhadas do sistema antes de se comunicar com servidores externos para receber comandos adicionais. O CloudSyncD já havia sido documentado anteriormente por sua capacidade de evitar detecção ao não gravar cargas diretamente em disco.
Além do roubo direto de dados, os pacotes maliciosos interceptavam e redirecionavam tráfego entre agentes que utilizam grandes modelos de linguagem (LLM), permitindo ao atacante acessar prompts, históricos de conversas e até influenciar respostas dos agentes automatizados. Essa abordagem demonstra uma evolução técnica significativa nas ameaças direcionadas ao ecossistema Web3 e reforça a necessidade de cautela ao instalar dependências mesmo em repositórios populares como o npm.
Fonte original: thehackernews.com
Acessar publicação original
Resumo editorial criado automaticamente pela Eletrônica Americana com base em fontes internacionais públicas, com finalidade informativa.
Além de se manter informado, você pode aprofundar seus conhecimentos em nossos guias de compra, com informações e comparações que ajudam na escolha de produtos. Para conhecer características, especificações, pontos positivos e limitações, confira nossos reviews de produtos, elaborados com base em informações oficiais, dados públicos e avaliações de consumidores. Você também pode acompanhar nossa seleção de ofertas e descontos disponíveis nas principais lojas.