Falha em Node.js permite execução remota via dados Brotli manipulados
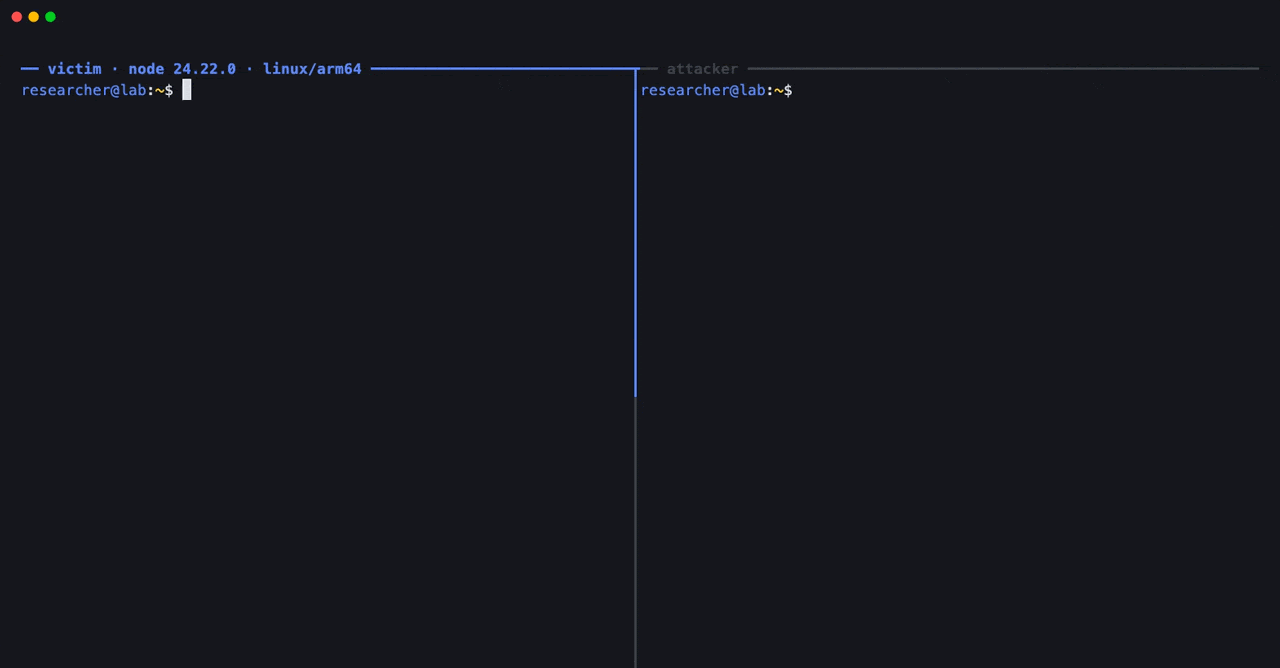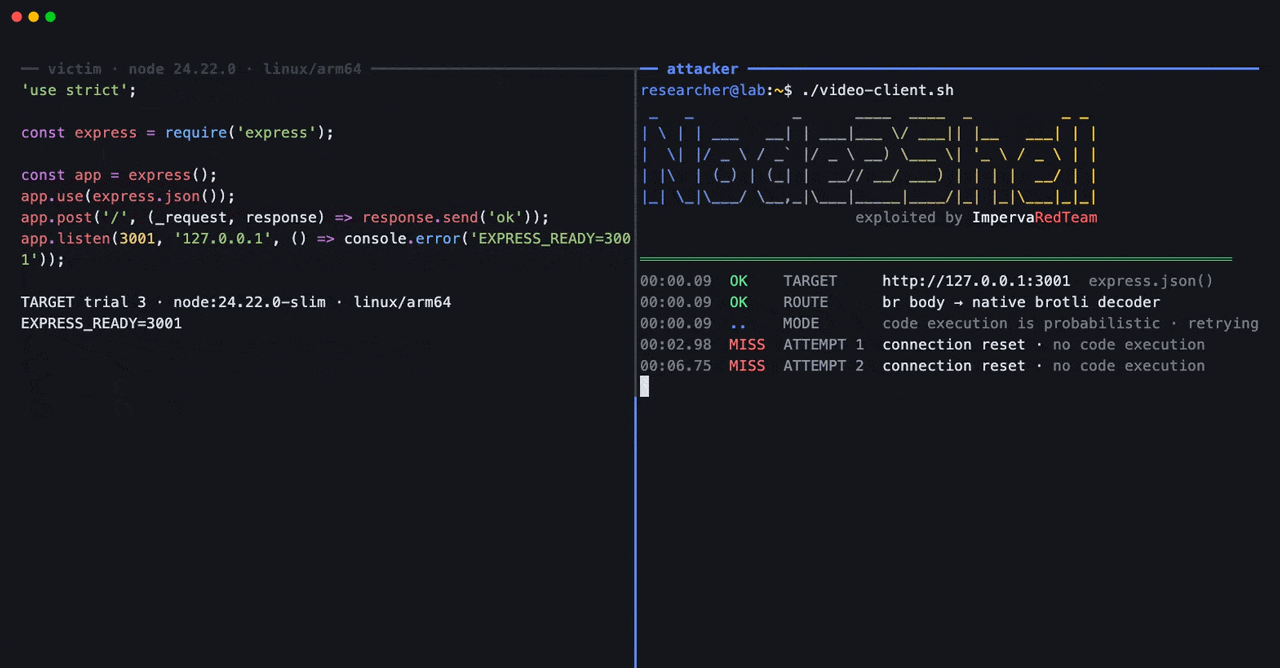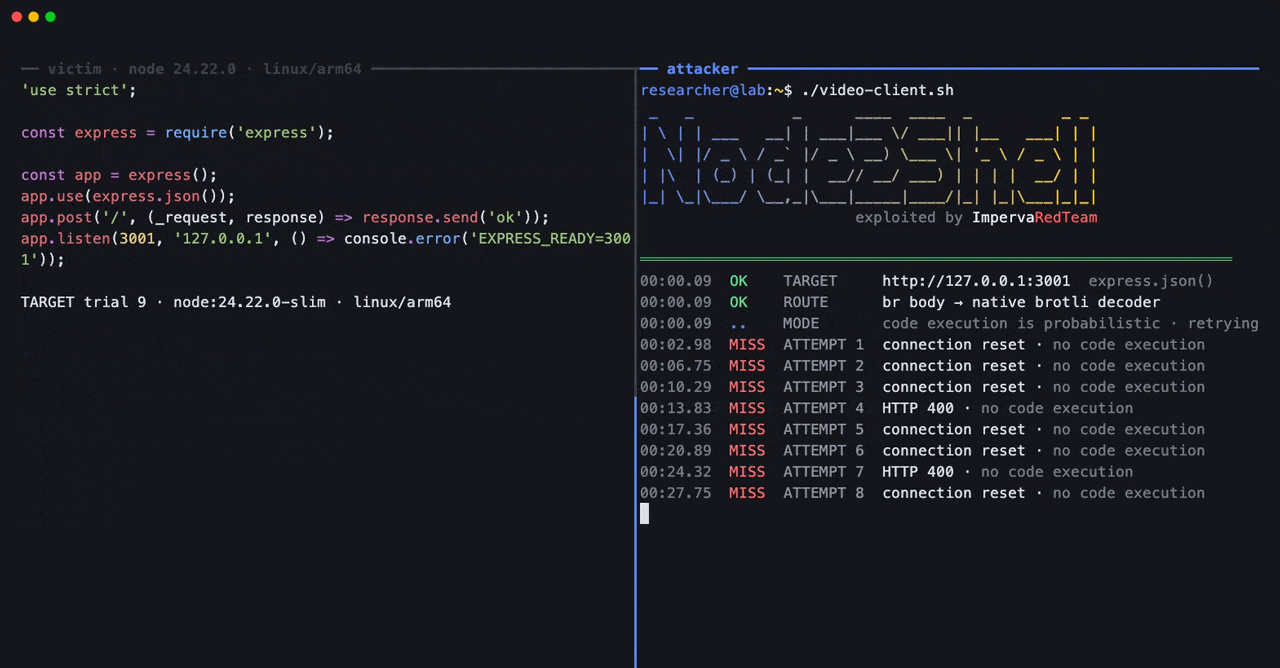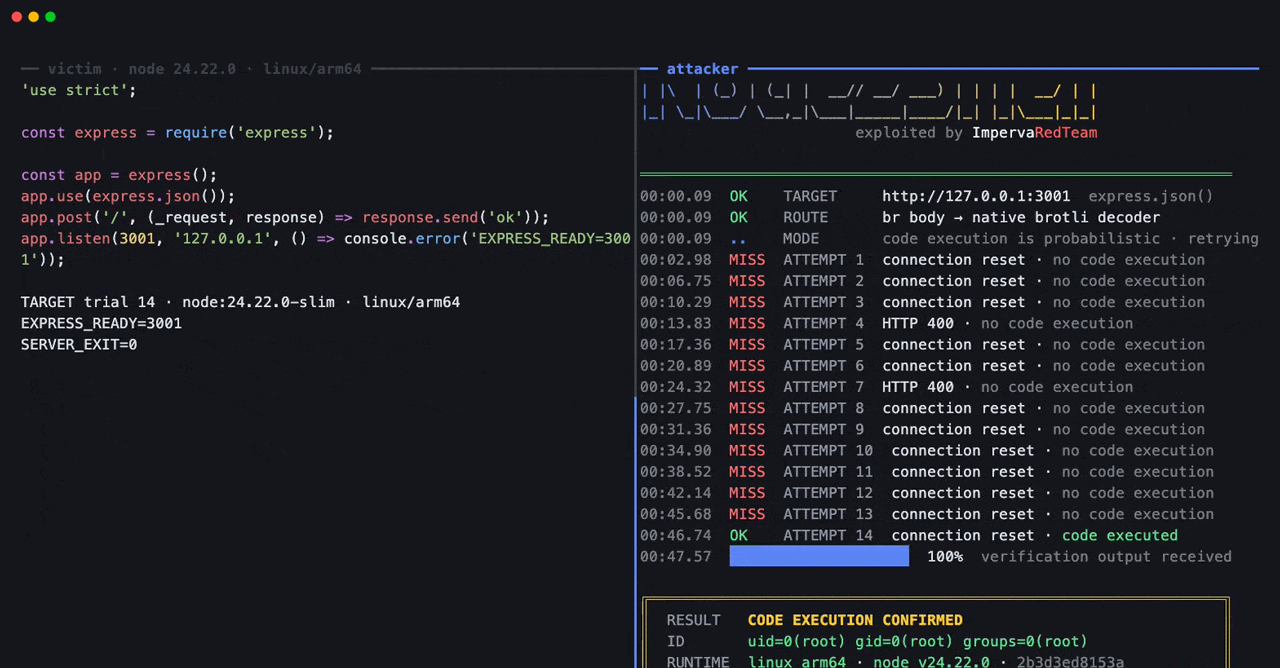
Uma falha crítica no decodificador Brotli do Node.js permitiu que pesquisadores de segurança executassem código malicioso em aplicações oficiais, demonstrando um risco significativo para servidores que processam dados comprimidos. O teste, conduzido pela Imperva, mostrou que era possível explorar a vulnerabilidade (CVE-2026-111497) em uma build padrão do Node.js 24.22.0 para Linux arm64, sem necessidade de depuradores ou compilações personalizadas, apenas ao fornecer dados Brotli manipulados.
O ataque foi realizado tanto por meio de respostas Brotli recebidas via fetch() quanto pelo processamento de requisições HTTP com corpo comprimido em Brotli, especialmente em aplicações que utilizam middleware como Express 5 e body-parser. Embora a execução do código não tenha ocorrido em todas as tentativas e o teste tenha se limitado a uma arquitetura específica, a falha afeta múltiplas linhas do Node.js (22.x, 24.x e 26.x), ampliando o alcance do problema.
A origem técnica da vulnerabilidade está na forma como o decodificador Brotli lida com mudanças de bloco impossíveis dentro do fluxo de dados comprimidos. Quando confrontado com uma estrutura inválida, o decodificador entrava em um estado inconsistente e realizava gravações fora dos limites do buffer, abrindo caminho para execução remota de código. O problema foi corrigido por meio da aplicação de um patch upstream que faz o decodificador interromper o processamento ao detectar esse erro de formato.
A recomendação é atualizar imediatamente para uma versão corrigida do Node.js, já que não há soluções alternativas eficazes no runtime. Empresas como Vercel implementaram regras temporárias para bloquear ataques em requisições recebidas, mas essas medidas não substituem a atualização do software. Até o momento, não há relatos de exploração ativa dessa vulnerabilidade em ambientes reais, mas a gravidade técnica reforça a importância da resposta rápida por parte dos desenvolvedores e administradores de sistemas.
Fonte original: thehackernews.com
Acessar publicação original
Resumo editorial criado automaticamente pela Eletrônica Americana com base em fontes internacionais públicas, com finalidade informativa.
Além de se manter informado, você pode aprofundar seus conhecimentos em nossos guias de compra, com informações e comparações que ajudam na escolha de produtos. Para conhecer características, especificações, pontos positivos e limitações, confira nossos reviews de produtos, elaborados com base em informações oficiais, dados públicos e avaliações de consumidores. Você também pode acompanhar nossa seleção de ofertas e descontos disponíveis nas principais lojas.